
Täna räägime identiteedivargusest , kuna e-kaubanduse globaalses maailmas on mitmesuguseid reklaamimisvahendeid, näiteks sotsiaalvõrgustikud, mis avaldavad tugevat mõju praegustele toodete ja teenuste ostmise ja müümise otsustele.
Nendes võrgustikes leidub sageli inimesi, kes esinevad teistena, et saada toodet või teenust omaniku nimel, kellel pole aimugi, mis toimub, seega on identiteedivargus aktuaalne probleem , millega tuleb tegeleda kiireloomuliselt ja tehnilise rangusega.
Mis on identiteedivargus ja kuidas see toimib?
Identiteedivargus on protsess, mille käigus inimene teeskleb end olevat teine inimene eesmärgiga teisi petta . Seda võime ette kujutada kui kedagi, kes kasutab maski või digitaalset varjatust teise inimesena esinemiseks, püüdes saada konfidentsiaalset teavet, rahalist kasu, kahjustada ohvri mainet või panna tema nimel toime ebaseaduslikke tegusid .
See nähtus ei piirdu ainult virtuaalse keskkonnaga; see võib esineda ka pärismaailmas, kuigi selle levik veebis on olnud tohutu. See on pettuse vorm, millel võivad olla laastavad tagajärjed, alates pangakontode tühjendamisest kuni professionaali või üksikisiku avaliku kuvandi hävitamiseni.
Teisena esinemine kujutab endast Internetis ebaseaduslike toimingute tegemiseks põhimõtteliselt teistena esinemist.
On oluline mõista, et see kuritegu rikub kasutajate privaatsust ja turvalisust . Selle probleemi lahendamiseks soovitame seda artiklit hoolikalt lugeda, kuna analüüsime levinumaid identiteedivarguse juhtumeid ja nende ennetamise kõige tõhusamaid strateegiaid.
Identiteedivarguste tüübid ja toimimisviisid

Selle kuriteo vastu võitlemiseks peame kõigepealt mõistma, et motiivid on erinevad , kuigi eesmärk on tavaliselt rahaline kasu või isiklik pahatahtlikkus. Allpool kirjeldame üksikasjalikumalt selle tegevuse kõige levinumaid elluviimise viise:
- Volitamata juurdepääs olemasolevatele kontodele: Kurjategijal õnnestub pääseda ligi ohvri päriskontole. See on eriti tõsine, kuna tal on juurdepääs privaatsõnumeidtundlikke andmeid ja saavad muuta profiiliteavet. Selle saavutamiseks kasutavad nad tavaliselt Phishingpahavara või arva ära nõrgad paroolid.
- Võltsprofiilide loomine (peegeldamine): Ründaja loob uue konto, kasutades foto ja isikuandmed ohvrilt. See on lihtsam protsess kui häkkimine, kuna see nõuab ainult avaliku teabe kogumist teiste kasutajate petmiseks.
- Andmepüük, smishing ja vishing: Sotsiaalse manipuleerimise tehnikad, mille puhul saadetakse e-kirju, SMS-sõnumeid või telefonikõnesid, mis teesklevad õigustatud isikute (pangad, valitsusasutused) isikupära, et varastada volitusi või kaardi andmed.
- Lekete tõttu varastatud kontod: Kui võrguteenuses toimub turvarikkumine, saavad kurjategijad paroolide andmebaasid ja pääsevad samaaegselt juurde mitmele kasutajakontole.
- ID-kaardi petturlik kasutamine: Töölevõtmisel kasutatakse isikut tõendavate dokumentide skannitud koopiaid. veebipõhised mikrolaenudmobiililiinid või kontode avamine neopankades (näiteks Revolut või ING) ilma omaniku nõusolekuta.
- Allkirjade ja dokumentide võltsimine: Klassikaline meetod, kus üürilepingute allkirjastamiseks või pangaülekannete tegemiseks imiteeritakse inimese allkirja.
Kõige levinum koht, kus selline jäljendamine toimub, on sotsiaalmeedia , kuna isikuandmed avalikustatakse sageli. On levinud eksiarvamus, et see mõjutab ainult kuulsusi; iga avaliku profiiliga kasutaja võib olla pettuse sihtmärk.
Õigusraamistik ja kriminaalkaristused Hispaanias

On oluline eristada lihtsat nime kokkusattumist kuriteost. Kui tegu seisneb ainult nime kasutamises ilma fotode või muu teabeta, võib tegemist olla homonüümiaga ja õiguslikke meetmeid ei ole võimalik võtta. Kui aga kasutatakse fotosid või isikuandmeid, siseneme ebaseaduslikkuse valdkonda.
Hispaania õigussüsteemis käsitletakse identiteedivargust peamiselt karistusseadustiku artiklis 401 perekonnaseisu omastamise nime all . See kuritegu karistab igaüht, kes korduvalt ja täielikult teeskleb teist isikut õigustoimingutes, karistustega kuuest kuust kuni kolme aastani vangistuses.
Lisaks, olenevalt teo eesmärgist, võivad olla seotud ka muud kuriteod:
- Pettus (artikkel 248 CP): Kui isiku või isiku teise isikuna esineja eksitab juriidilist isikut või üksust majandusliku kasu saamiseks.
- Saladuste avastamine ja paljastamine: Kui kurjategija on pääsenud ligi privaatkontole paroole varastades.
- Oma kuvandi õiguse rikkumine: Põhinedes Hispaania põhiseaduse artikkel 18, kui fotosid kasutatakse ilma loata.
- Ahistamine või jälitamine (artikkel 172 ter CP): Kui kellegi teisena esinemine tekitab korduva ahistamise mustri, ulatuvad karistused kolmest kuust kuni kahe aastani vangistuses.
Volitamata juurdepääs teise kasutaja kontole on kuritegu, kuna see rikub ohvri privaatsust . Kurjategijale võidakse esitada topeltsüüdistus: üks ebaseadusliku juurdepääsu ja teine parooli hankimiseks kasutatud ebaõige meetodi eest.
Kuidas vähendada infovarguse ja identiteedivarguse ohtu

Ohvriks langemise ohu minimeerimiseks on oluline järgida rangeid digitaalse hügieeni tavasid . Siin kirjeldame üksikasjalikumalt kõige tõhusamaid ennetavaid meetmeid:
Juurdepääsu ja paroolikaitse
- Tugevad paroolid: Kasutage suurtähtede, väiketähtede, numbrite ja erimärkide kombinatsioone. Vältige sünnikuupäevi ega lemmikloomade nimesid. Ideaalis kasutage paroolihaldur iga teenuse jaoks unikaalsete võtmete olemasolu.
- Kahefaktoriline autentimine (2FA): Luba see valik alati. Isegi kui kurjategija varastab sinu parooli, ei pääse ta sinu kontole ligi ilma sinu mobiiltelefonile saadetud ajutise koodita.
- Andmete krüpteerimine: Kui saadate tundlikku teavet, tehke seda turvaliste kanalite kaudu, näiteks VPN, SSH tunnelid või protokolliga vormid HTTPS (kontrollige alati, et brauseris kuvatakse tabaluku ikoon).
Privaatsuse haldamine sotsiaalvõrgustikes
- Privaatsed profiilid: Seadistage oma kontod nii, et teie teavet näeksid ainult usaldusväärsed inimesed. Vältige oma telefoninumbri või e-posti aadressi avalikuks jätmist.
- Kontaktide vastuvõtmise kriteeriumid: Ära võta vastu võõrastelt sõbrakutseid. Enne oma suhtlusringile ligipääsu andmist kontrolli, kes teil nendega ühist on.
- Sisu kontroll: Vältige kompromiteerivate videote või fotode jagamist. Küberkurjategijad kasutavad seda materjali sageli selleks, et välja pressima levitamise ähvardusel ohvritele.
- Varjunimede kasutamine: Foorumites või blogides kaalu hüüdnime kasutamist oma pärisnime asemel, et ründajatel oleks andmete kogumine raskem.
Aktiivne jälgimine ja teadlikkus
- Egosurfamine: See tava hõlmab oma ees- ja perekonnanime otsimist Google'ist, Bingist või Yahoo!-st, et jälgida, millist teavet teie kohta on saadaval, ja tuvastada võltsprofiile varakult.
- Google Alerts: Seadista oma täisnimega märguanded, et saada teavitus iga kord, kui veebis avaldatakse sinuga seotud sisu.
- Privaatsuspoliitika ülevaade: Loe, milliseid andmeid rakendused kolmandate osapooltega jagavad, ja kohanda õigusi perioodiliselt.
- Andmepüügi tuvastamine: Õppige ära tundma e-kirju, mis nõuavad kiiresti konto valideerimist. Pidage meeles, et seaduslikud asutused Nad ei küsi kunagi paroole e-posti või sõnumi teel.

Kuidas oma ID-kaarti turvaliselt jagada
Veebipõhiste protseduuride puhul küsitakse meilt sageli isikut tõendava dokumendi koopiat. See on kõige haavatavam hetk. Et teie dokumenti ei kasutataks kiirlaenude või mobiiltelefonipakettide saamiseks, järgige neid juhiseid:
- Mustvalge koopia: Saatke pilt ilma värvideta, et professionaalset võltsimist raskendada.
- Ebaoluliste andmete pikslistamine: Kustutage või pikslitage väljaandmiskuupäev, allkiri või aegumiskuupäev, kui protseduur neid rangelt ei nõua.
- Lisa vesimärk: Kirjuta pildi kohale märkus (kasutades WhatsAppi redaktorit või sarnast), milles on kirjas: "KEHTIB AINULT PROTSEDUURI X PUHUL – KUUPÄEV XX/XX/XX"See muudab pildi muuks otstarbeks kasutuks.
- Ärge saatke tagakülge: Vältige dokumendi tagakülje jagamist, välja arvatud juhul, kui see on hädavajalik.
Kui oled oma isikut tõendava dokumendi juba võõrale saatnud ja kahtlustad selle väärkasutamist, siis ära paanitse , vaid tegutse: jälgi oma pangatehinguid, aktiveeri uute lepingute kohta märguanded ja salvesta tõendina vestlus, kuhu dokumendi saatsid.
Mida teha identiteedivarguse korral? Samm-sammult juhend
Kui avastate, et keegi kasutab teie pilti või andmeid, on kiire reageerimine mõju minimeerimise võti. Järgige seda protokolli:
1. Tõendite tuvastamine ja kogumine
Enne kontost teatamist peate koguma tõendeid . Ründaja saab sisu kiiresti kustutada. Tehke võltsprofiilist, kolmandatele isikutele saadetud sõnumitest ja kõigist teile kuuluvatest andmetest, mida väärkasutatakse, täielikud ekraanipildid. Kui otsite tugevat õiguskaitsevahendit, kaaluge veebisaidi sisu notari poolt kinnitamist.
2. Esitage kaebus mõjutatud platvormil
Igal sotsiaalvõrgustikul on oma protseduurid. Siin selgitame, kuidas toimida kõige levinumate puhul:
- Facebook: Mine võltsprofiilile $
paremnool$ Kolme punktiga ikoon $
Paremale suunatud nool$ „Saada tagasisidet või teata profiilist.“ Kui tegemist on lehega, vali „Võlts- ja petulehed“. - Instagram: Kasutage kellegi teisena esinemise aruande vormi. Instagram nõuab tavaliselt ID-kaardi foto kaebuse esitajalt, et kinnitada, et tema on tegelik ohver.
- X (Twitter): Ava profiil $
paremnool$ Kolme punktiga ikoon $
Paremale suunatud nool $ „Teata“. Vali „Nad on solvavad või kahjulikud“. Teatamiseks ei ole vaja kontot. - LinkedIn: Võltsprofiil $
paremnool$ Kolm punkti $
Paremale suunatud nool $ "Teata/Blokeeri". Vali "Ma arvan, et see konto võidi häkkida". - Tikk-takk: Ava turvakeskus ja kasuta valikut, et teatada konto identiteedivargusest.
3. Esitage aruanne ametivõimudele
Esitage ametlik kaebus riiklikele julgeolekujõududele (FCSE) , näiteks riiklikule politseile või tsiviilkaardile. Hispaanias on selliste juhtumite jaoks spetsialiseerunud tsiviilkaardi küberkuritegevuse üksus . Võite kasutada ka tööriista Alertcops.

4. Ennetavad finants- ja haldusmeetmed
- Pangaüksused: Kui kahtlustate, et need on ohtu sattunud, teavitage oma panka kaartide või kontode blokeerimisest.
- Tarnijad ja operaatorid: Kui nad on teie nimel sõlminud mobiililiinide või -teenuste lepinguid, esitage lepingute lõpetamiseks politseile avaldus.
- AEPD: Nõue enne Hispaania andmekaitseamet teie isikuandmete ebaseadusliku töötlemise eest, eriti kui on olemas nõusolekuta avaldatud tundlikku sisu.
- Iga krediidiasutus: Kui teie andmed on kirjas võlavõlglaste toimikutes (ASNEF, Experian, RAI), nõudke võla kustutamist, esitades kaebuse koopia.
Kuidas tuvastada, kas teie identiteet on varastatud (hoiatusmärgid)
Kellegi teisena esinemine ei ole alati esmapilgul ilmne. Peaksite pöörama tähelepanu järgmistele märkidele:
- Kummalised teated: Võlgade sissenõudjatelt kirjade või kõnede saamine ostude kohta, mida te pole teinud.
- Võlgnike toimikud: Avastad, et oled võlgnike nimekirjas ilma ühtegi makset jätmata.
- CIRBE päring: Taotle aruannet Hispaania Panga riskiteabekeskus ja leidke oma nimele laene või mikrolaene.
- Telefoniliini registreerimine: Saate mobiilsideliini teisaldatavuse kohta teateid, mida te pole taotlenud.
- Kohtukutsed: Nõuete saamine tegude eest, mida sa kunagi ei teinud.
Õigused ja õiguskaitsevahendid
Kõigil identiteedivarguse ohvritel on õigus hüvitisele. Hagi esitamiseks on kaks peamist võimalust:
Kriminaalmenetlus
Selle eesmärk on, et õigussüsteem karistaks kuriteo toimepanijat vanglakaristuse või rahatrahviga. Karistusseadustik näeb ette erinevaid karistusi olenevalt kuriteo raskusastmest. See on vajalik samm, et seaduslikult tõestada, et ka sina oled ohver, ja seega peatada petturlike lepingute tagajärjed.
Tsiviilkohtumenetlus
Seda kasutatakse kahjude eest rahalise hüvitise nõudmiseks . Kohtunik määrab summa kindlaks järgmise alusel:
- Varaline kahju: Kaitsekulud, advokaaditasud ja pettuse tõttu kaotatud raha.
- Moraalne kahju: Ärevus, stress ja professionaalse või isikliku maine kahjustamine.
Kui ohver pidi end isiku poolt toime pandud kuritegude eest kaitsmiseks palkama kriminaaladvokaadi, saab ta tsiviilvastutuse osana nõuda nende tasude hüvitamist .
Reaalse elu juhtumid ja mõju näited
Selle riski ulatuse mõistmiseks analüüsime mõningaid paradigmaatilisi juhtumeid:
- Romantilised pettused: On juhtumeid, kus noorte fotosid varastatakse tutvumissaitidele profiilide loomiseks, kus jäljendaja loob emotsionaalseid suhteid kolmandate osapooltega ja seejärel küsib neilt raha.
- Tegevjuhi jäljendamine: Turvafirma tegevjuhi Alf Göranssoni juhtum, kes langes andmepüügi ohvriks ja sattus ajutise pankroti olukorda tema nimel taotletud laenude tõttu.
- Avaliku elu tegelased ja poliitilised tegelased: Minister Josep Borrelli identiteedivargus langes LinkedInis, kus ründaja avaldas postitusi ja saatis privaatsõnumeid, milles ta nõudis tasu väidetavatel konverentsidel osalemise eest.
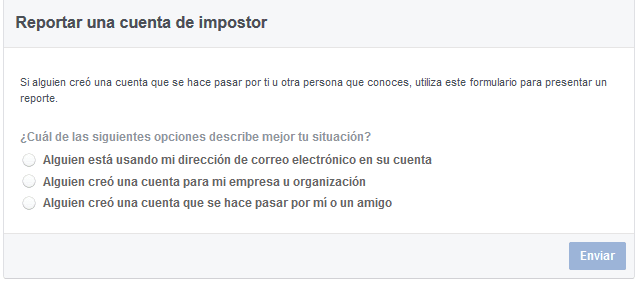
Ligikaudu 25% sotsiaalmeediakontosid omavatest hispaanlastest on teatanud, et on langenud mingisuguse identiteedivarguse ohvriks. See näitab, et haavatavus on laialt levinud ega sõltu sotsiaalsest staatusest.
Identiteedivargus on keeruline sotsiaalne probleem, mis kasutab ära interneti avatust ja kasutajate usaldust. Parim kaitse on pidev ennetamine , mõistlik skeptitsism andmepäringute suhtes ja viivitamatu tegutsemine esimeste anomaaliamärkide ilmnemisel. Oma digitaalse jalajälje üle kontrolli säilitamine ja teadmine, kuidas seaduslikult reageerida, on tänapäeva digitaalses ökosüsteemis kõige võimsamad vahendid meie isikliku ja tööelu kaitsmiseks.